Choose a country or area to see content specific to your location
确认您的国家或地区
请确认
请确认您的国家/地区,以便查看相关的价格、特别优惠、活动以及 联系信息。
通过以符合条件的是德科技或竞品设备以旧换新,购买我们最新的仪器 ,最高可享50%的优惠。
每1U机架空间可容纳4个通道,带宽高达1 GHz,并支持多台示波器同步。
利用功能强大的独立设计环境,对复杂的3D互连架构进行设计、建模和验证。
在下一代I/O、内存和互连接口上实现发送器和接收器的自动验证。
从收发器到互连,增强 1.6T 网络的可靠性,以支持人工智能级别的负载。
将是德科技 VSA 软件与新款 XA5 信号分析仪配合使用,即可实现进阶 的可视化、解调和分析——立即开始您的 30 天试用。
凭借额外的内存和存储空间,这些增强型NPB可运行是德科技的AI安全与性能监控软件以及AI技术栈。
探索涵盖集成电路设计、验证、晶圆测试和光子学的端到端工作流程。
使用专为是德科技仪器 设计的精密配件,最大限度地提高精度和性能。
专为解决您所在行业特有的设计和测试难题而量身打造的解决方案。
用例与产品生命周期的每个阶段相对应,从设计到运营。
成功案例
权威的应用说明、数据表、参考设计和测试流程,可帮助加快设计和验证决策。
以实践为主的集训课程,教授工程师可立即运用的系统设计、测试方法和生产工作流程。
学习中心
探索用于设计、验证和扩展人工智能系统及网络的方法论、测试策略和技术资源。
欢迎访问 24x7 自助服务门户网站
其他产品支持
勤学以广博工程师的智慧知识宝库
加入是德科技工程师的行列,深入探索汽车网络安全领域。他们将带您了解最新标准与新兴工程挑战,提供前瞻性见解助您保持行业领先地位。完成本次训练营后,您将能够为汽车系统实施强大的网络安全防护措施。
了解:
本训练营专为安全工程师及任何希望深入理解汽车网络安全的人士量身打造。
第1课——预览:汽车网络安全训练营
概述了汽车制造商面临的威胁、联网汽车中存在的漏洞,以及汽车网络安全测试的运作方式。此外,本文还探讨了网络安全在汽车行业中的重要性,以及汽车制造商如何将其融入工程工作流程。
第2课——保障联网汽车的安全:风险何在?
探讨了联网汽车可能遭受黑客攻击的多种方式,以及此类攻击可能带来的后果。本文讨论了针对联网汽车可能发动的各种网络攻击类型、导致其易受攻击的漏洞,以及可采取的防护措施。
第3课——车辆之外的漏洞
探讨了汽车生态系统中除车辆本身之外存在的漏洞。内容涵盖了制造供应链的网络安全、车联网(V2X)通信网络的网络安全,以及支持联网汽车的基于云的服务 的网络安全等主题。
第4课——规则与法规:车载网络安全
探讨了汽车网络安全的监管环境。文章讨论了汽车制造商必须遵守的各项标准和法规,以及他们在落实这些标准和法规时所面临的挑战。
第 5 课——采用网络安全框架
阐述了汽车企业采用网络安全框架的重要性。内容涵盖了现有的各类网络安全框架、如何为贵企业选择合适的框架,以及如何有效实施该框架等主题。
第6课——联合国欧洲经济委员会WP.29/联合国R155标准的测试注意事项
概述了联合国欧洲经济委员会(UNECE)第29工作组(WP.29)所规定的汽车网络安全测试要求。本文探讨了所需进行的各类测试、测试实施的具体步骤,以及汽车制造商在满足测试要求方面所面临的挑战。
第7课——网络安全管理体系中的测试
本课程阐述了测试如何融入ISO/SAE 21434标准所描述的网络安全管理体系(CSMS)中。课程内容涵盖可进行的各类测试,以及测试应在开发生命周期的哪些阶段进行。此外,本课程还探讨了制定清晰且明确的测试策略的重要性,以及持续监控和改进CSMS的必要性。
解决方案概述
汽车网络安全:符合 ISO/SAE 21434 和 UNECE WP.29 标准的解决方案
汽车行业正在经历网络安全标准化和监管进程,该进程要求进行统一的测试,以便向审核员提供工作成果。ISO/SAE 21434 是一项网络安全标准,它整合了高质量的安全与防护措施,并为实施网络安全管理体系(CSMS)提供了标准框架。 联合国欧洲经济委员会(UNECE)WP.29网络安全法规要求汽车制造商向审核员证明,其已建立适当的网络安全管理(CSMS),方可在遵循该新标准的国家销售车辆。
案例研究
铺就安全与科技之路
了解联合国R155号法规中关于汽车网络安全的规定。
第8课——所以,你想黑一辆车吗?
本课程介绍了联网汽车可能遭受黑客攻击的各种途径。内容涵盖针对联网汽车可能发起的各类网络攻击、导致联网汽车易受攻击的漏洞,以及黑客利用这些漏洞所采用的工具和技术。本课程还提供了一些实用的建议,帮助您保护爱车免受攻击。
第9课——如何测试汽车网络安全?
本课程探讨了现有的各类汽车网络安全测试方法。内容涵盖可测试的各类漏洞、用于检测这些漏洞的不同方法,以及汽车制造商在开展汽车网络安全测试时面临的挑战。本课程还就如何根据自身需求选择合适的测试方法提供了一些实用建议。
第10课——什么是协议模糊测试?
协议模糊测试是一种通过向通信协议发送随机或意外数据来测试其健壮性的技术。这有助于发现协议中可能被攻击者利用的漏洞。
第11课——演示:在布洛克港网络安全大会上“入侵”一辆汽车
Block Harbor Cybersecurity 演示了汽车如何被黑客入侵。 本次演示采用是德科技(Keysight)的 SA8710A 汽车网络安全渗透测试平台,展示了攻击者如何控制车辆的大灯系统。课程首先探讨了汽车系统中可能存在的各类漏洞,随后演示了 Block Harbor Cybersecurity 如何利用 SA8710A 利用丰田凯美瑞大灯系统中的一个漏洞。
第12课——安全不仅限于车身板件
探讨了网络安全的重要性,其范围已超出车辆本身。本课程介绍了车辆可能通过供应链、车载信息娱乐系统和云端遭受攻击的各种方式。此外,本课程还讨论了采取整体性网络安全策略的重要性,该策略需将所有潜在的攻击途径都纳入考量。
第13课——“车联网”网络安全是什么?
探讨了车辆互联性日益增强所带来的网络安全挑战。随着车辆互联程度的提高,它们面临网络攻击的风险也随之增加。这是因为车辆网络现已与互联网相连,这意味着恶意攻击者可能对其发起攻击。
第14课——网络安全:汽车制造商面临哪些风险?
探讨了汽车制造商面临的网络安全漏洞风险。本课程介绍了网络犯罪分子攻击汽车网络的各种方式,以及此类攻击可能造成的后果。此外,本课程还讨论了汽车制造商为保护其网络免受攻击可采取的措施。
第 15 课——持续测试网络防御体系
本课程阐述了持续测试网络防御机制的重要性,以便在攻击者利用漏洞之前及时发现并修复它们。课程内容涵盖了可进行的各种网络测试类型,以及可使用的各类工具和技术。此外,课程还探讨了制定清晰且明确的测试策略的重要性,以及持续监控和改进测试流程的必要性。
第16课——缓解网络安全团队的警报疲劳
本节探讨了“警报疲劳”这一问题,即安全团队对警报产生脱敏,从而无法有效响应警报。本节内容涵盖了警报疲劳的成因,以及可用于缓解该问题的各种方法。
第 17 课——什么是应用程序和威胁情报?
介绍了应用程序情报和威胁情报在汽车网络安全中的重要性。应用程序情报是指对应用程序相关数据(如其功能、使用模式和漏洞)的收集与分析。威胁情报是指对威胁相关数据(如其目标、技术手段和动机)的收集与分析。
第18课——汽车网络安全:保护最重要的东西
本课程阐述了采用集成化、自动化和智能化方法保障汽车网络安全的重要性。课程内容涵盖了有效网络安全策略的各个要素,包括风险评估、安全架构、安全测试 以及安全管理。此外,课程还探讨了标准和法规在汽车网络安全中的作用。
汽车制造商与监管机构共同应对网络安全挑战
汽车制造商和监管机构能否在黑客的“主场”上击败他们?这正是汽车网络安全领域的目标——在该领域,联网汽车已使汽车制造商成为网络犯罪分子的攻击目标。
软件
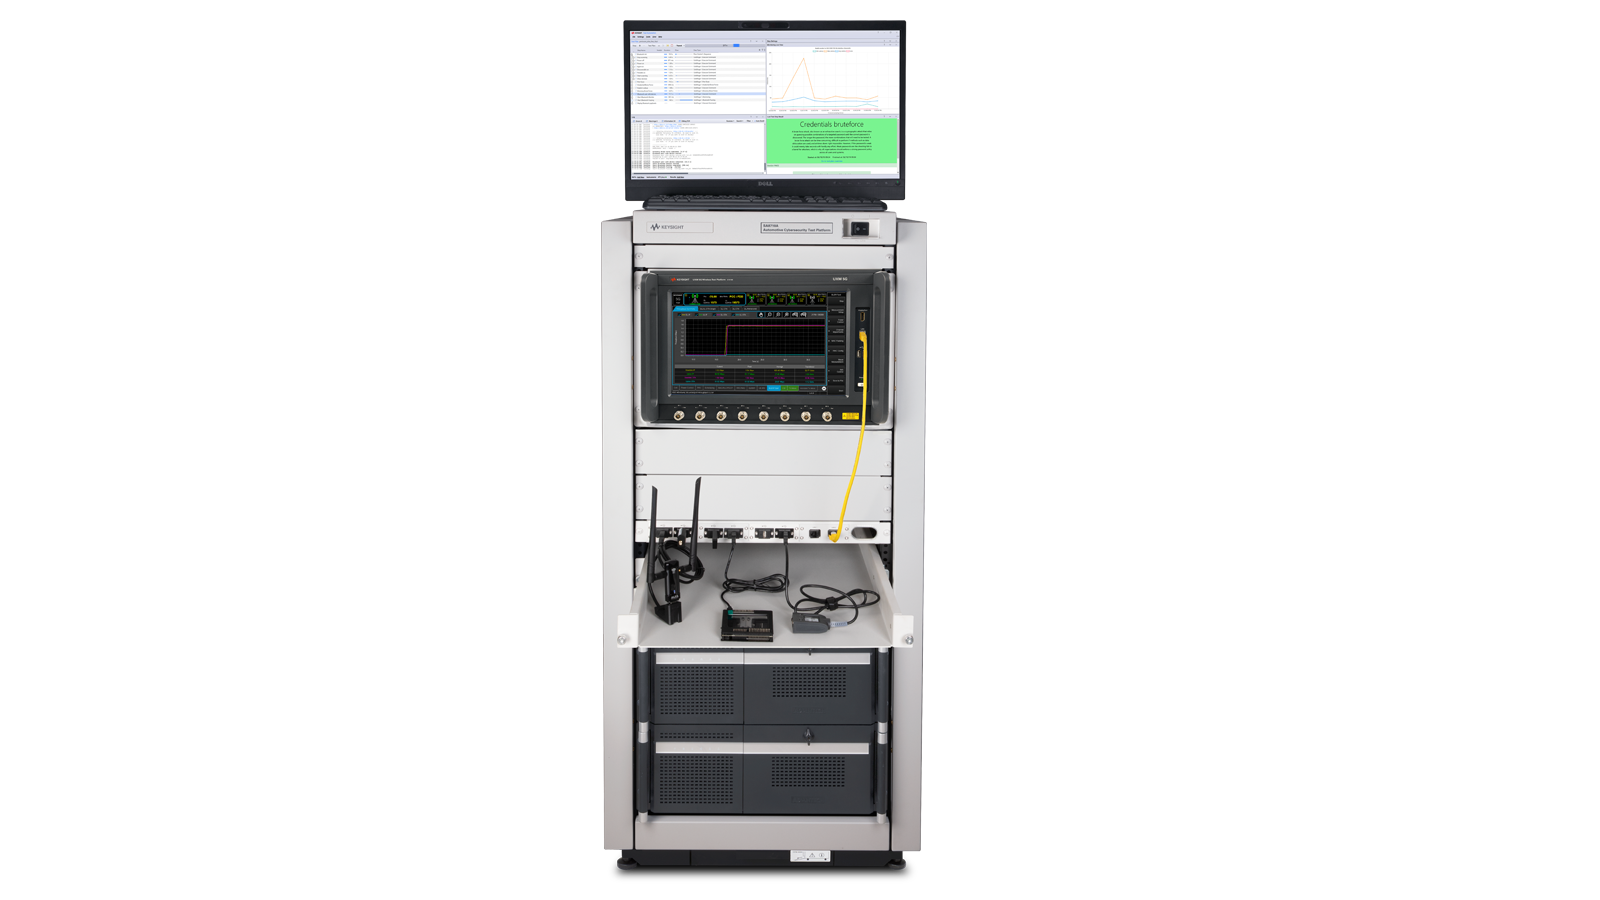
SA8710A 汽车车载网络安全渗透测试平台
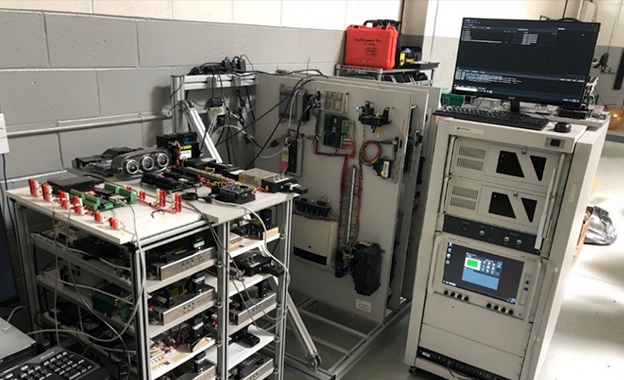
是德科技车载网络安全渗透测试平台是一个可扩展的车联网渗透测试平台,能够帮助您验证自身ECU/TCU、子组件及整车抵御汽车网络攻击的可靠性。
如何验证汽车网络安全
利用网络攻击仿真验证车辆子系统的网络安全
访问优质内容
请安排销售代表与我联系。
您想搜索哪方面的内容?